
Bảng chào giá chữ ký số nào cũng có một dòng thông số: RSA 2048, SHA-256, X.509 v3, FIPS 140-2 level 2. Người duyệt mua đọc xong thường tự hỏi cái nào là quy định bắt buộc, cái nào hãng ghi cho đẹp.
Khi duyệt giải pháp ký số, có hai văn bản cần đối chiếu. Phụ lục I Thông tư số 15/2025/TT-BKHCN là danh mục tiêu chuẩn cho phần mềm ký số và phần mềm kiểm tra chữ ký số. QCVN 137:2025/BKHCN, ban hành kèm Thông tư số 50/2025/TT-BKHCN, là quy chuẩn cho dịch vụ chứng thực chữ ký số công cộng. Mấy con số chính trong Phụ lục I: RSA tối thiểu 2048 bit hoặc ECDSA tối thiểu 256 bit, hàm băm lấy trong danh sách có SHA-256 và không có SHA-1, chứng thư theo X.509, token đạt FIPS 140 tối thiểu mức 2.
Quy định Việt Nam và tiêu chuẩn kỹ thuật là hai tầng khác nhau
Tầng trên là văn bản pháp luật. Luật Giao dịch điện tử 2023 chỉ nêu yêu cầu theo kết quả, ví dụ mọi thay đổi sau khi ký đều có thể bị phát hiện, phương tiện tạo chữ ký số phải giữ cho dữ liệu tạo chữ ký không bị tiết lộ. Luật không gọi tên thuật toán nào.
Tầng dưới là tiêu chuẩn kỹ thuật, do các tổ chức như NIST của Mỹ, ETSI của châu Âu, IETF, ISO soạn. Thông tư số 15/2025/TT-BKHCN ngày 15/8/2025 nối hai tầng lại bằng một danh mục: tiêu chuẩn nào bắt buộc, áp dụng phiên bản nào, thông số tối thiểu bao nhiêu. Thông tư này có hiệu lực từ ngày ký và thay Thông tư 22/2020/TT-BTTTT.
Vì vậy khi ai đó nói "chuẩn chữ ký số Việt Nam", hiểu cho đúng là danh mục tiêu chuẩn, phần lớn là quốc tế, mà Việt Nam bắt buộc áp dụng.
Danh mục bắt buộc gồm những gì?
Bảng dưới rút các nhóm hay gặp ở mục 1 Phụ lục I, phần tiêu chuẩn bắt buộc áp dụng cho chữ ký số, chứng thư chữ ký số trên thông điệp dữ liệu. Ký hiệu tiêu chuẩn giữ nguyên như trong thông tư.
| Nhóm | Tiêu chuẩn | Quy định áp dụng |
|---|---|---|
| Mật mã phi đối xứng và chữ ký số | PKCS #1 (RFC 3447) cho RSA; ANSI X9.62-2005 cho ECDSA | Áp dụng một trong hai. RSA tối thiểu phiên bản 2.1, lược đồ RSASSA-PSS để ký, độ dài khóa tối thiểu 2048 bit. ECDSA độ dài khóa tối thiểu 256 bit |
| Hàm băm | FIPS PUB 180-4; FIPS PUB 202 | Áp dụng một trong các hàm SHA-256, SHA-384, SHA-512, SHA-512/224, SHA-512/256, SHA3-224, SHA3-256, SHA3-384, SHA3-512, SHAKE128, SHAKE256 |
| Định dạng chứng thư và danh sách thu hồi | RFC 5280 | Khuôn dạng chứng thư X.509 và danh sách thu hồi chứng thư (CRL) |
| Kiểm tra trạng thái chứng thư trực tuyến | RFC 6960 | Giao thức OCSP |
| Cú pháp thông điệp mật mã | PKCS #7 (RFC 2630) | Phiên bản 1.5 |
| Mật mã đối xứng | TCVN 7816:2007; FIPS PUB 197 | Thuật toán AES, áp dụng một trong hai tiêu chuẩn |
Cùng mục này còn có tiêu chuẩn định dạng chữ ký cho tệp PDF, XML và CMS, tức ba họ PAdES, XAdES, CAdES của ETSI, và nhóm tiêu chuẩn cho ký số từ xa. Hai phần đó dài, đáng một bài riêng.
Để ý một chi tiết ở dòng hàm băm. SHA-1 không có trong danh sách. Phần mềm hay thiết bị cũ chỉ ký được với SHA-1 thì không đáp ứng danh mục này. Doanh nghiệp còn token đời cũ nên đọc bài lập kế hoạch thay thế thiết bị token cũ.
RSA 2048, SHA-256, X.509 nói cho dễ hiểu
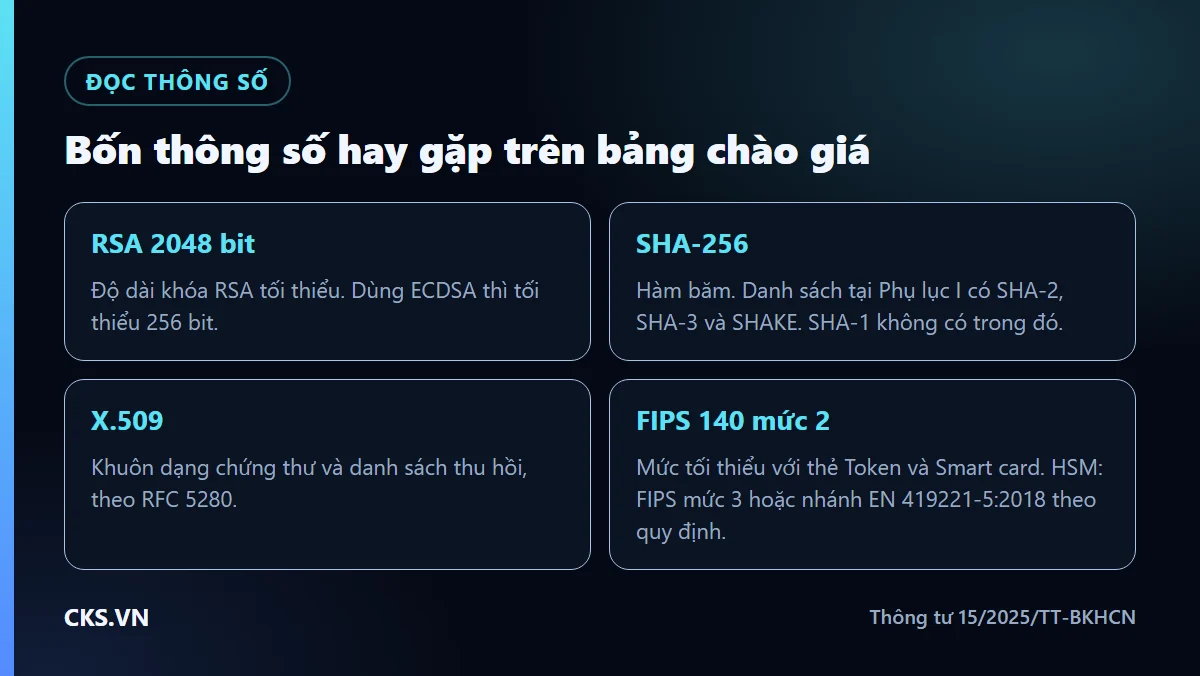
RSA là thuật toán tạo cặp khóa. Khóa bí mật nằm trong token để ký, khóa công khai nằm trong chứng thư để người khác kiểm tra. Con số 2048 là độ dài khóa tính bằng bit. Khóa càng dài thì càng khó dò ngược ra khóa bí mật. ECDSA làm cùng việc đó bằng toán đường cong elliptic, nên khóa 256 bit đã đạt yêu cầu.
SHA-256 là hàm băm. Thông tư định nghĩa hàm băm là thuật toán chuyển thông điệp dữ liệu đầu vào thành một chuỗi có độ dài cố định, gọi là mã băm, dùng để kiểm tra tính toàn vẹn và tạo chữ ký số. Khi ký, phần mềm băm tài liệu rồi dùng khóa bí mật ký lên mã băm. Tài liệu chỉ cần đổi một dấu phẩy là mã băm khác đi. Phần mềm kiểm tra chữ ký đối chiếu mã băm để phát hiện thay đổi trong phần dữ liệu được ký.
X.509 là khuôn dạng của chứng thư. Nhờ có khuôn chung, phần mềm hỗ trợ X.509 đọc được các trường như tổ chức cấp, chủ thể, số hiệu, thời hạn hiệu lực. Bạn đã thấy các trường này nếu từng mở chứng thư theo bài kiểm tra chữ ký số hợp lệ. Riêng nội dung ghi trong từng trường của chứng thư thì có Thông tư 28/2025/TT-BKHCN quy định định dạng thông tin trên chứng thư chữ ký số, hiệu lực từ ngày 01/01/2026.
Token, SIM, HSM phải đạt mức nào?
Với token, SIM hay HSM, khóa bí mật được giữ trong thiết bị mật mã. Thông tư đặt mức tối thiểu cho từng loại.
| Thiết bị | Tiêu chuẩn | Mức tối thiểu |
|---|---|---|
| Thẻ Token và Smart card | FIPS PUB 140-2 hoặc FIPS PUB 140-3 | Mức 2 (level 2) |
| Thẻ SIM | FIPS PUB 140-2, FIPS PUB 140-3 hoặc TCVN 8709 (ISO/IEC 15408) | FIPS mức 2; với TCVN 8709 là EAL mức 4 |
| Phần cứng HSM | FIPS PUB 140-2, FIPS PUB 140-3 hoặc EN 419221-5:2018 | FIPS mức 3 (level 3). Nhánh EN 419221-5:2018 theo QCVN 137:2025/BKHCN là tối thiểu EAL mức 4 |
Dòng "FIPS 140-2 level 2" trên bảng chào giá token vì thế không phải chữ quảng cáo mà đúng là ngưỡng trong Phụ lục I. Còn HSM dùng cho ký tập trung hay ký từ xa, nếu đi theo nhánh FIPS, bị đòi cao hơn một bậc.
PKCS#11 nằm trong văn bản nào?
PKCS#11 là cái tên gặp rất nhiều trong tài liệu cài đặt token. Đó là chuẩn giao tiếp để phần mềm gọi được thiết bị giữ khóa. Phụ lục I của Thông tư 15/2025/TT-BKHCN không liệt kê PKCS#11. Nhưng Bảng 2 mục 2.1.2 của QCVN 137:2025/BKHCN có dòng PKCS #11, phiên bản 2.20, cho giao diện giao tiếp với các thẻ mật mã. Tức là nhà cung cấp dịch vụ phải đáp ứng. Phía người mua vẫn phải kiểm tra tương thích thực tế, xem token có chạy được với phần mềm kế toán, cổng hải quan hay trình duyệt đang dùng không. Đưa vào bảng yêu cầu tương thích trước khi mời báo giá.
QCVN 137:2025/BKHCN quy định cả mật mã, định dạng dữ liệu, chứng thư, thiết bị lẫn vận hành dịch vụ chứng thực chữ ký số công cộng. Thông tư 50/2025/TT-BKHCN có hiệu lực từ ngày 01/7/2026. Điều 2 cho các tổ chức đang hoạt động hợp pháp rà soát, nâng cấp để đáp ứng trước ngày 10/4/2027, trừ trường hợp lựa chọn áp dụng quy định của Luật Giao dịch điện tử 2023. Hồ sơ cấp phép nộp trước ngày hiệu lực xử lý theo Điều 4. Việc đó của nhà cung cấp, người mua chỉ cần hỏi họ đã đáp ứng tới đâu.
Yêu cầu nhà cung cấp chứng minh thế nào?
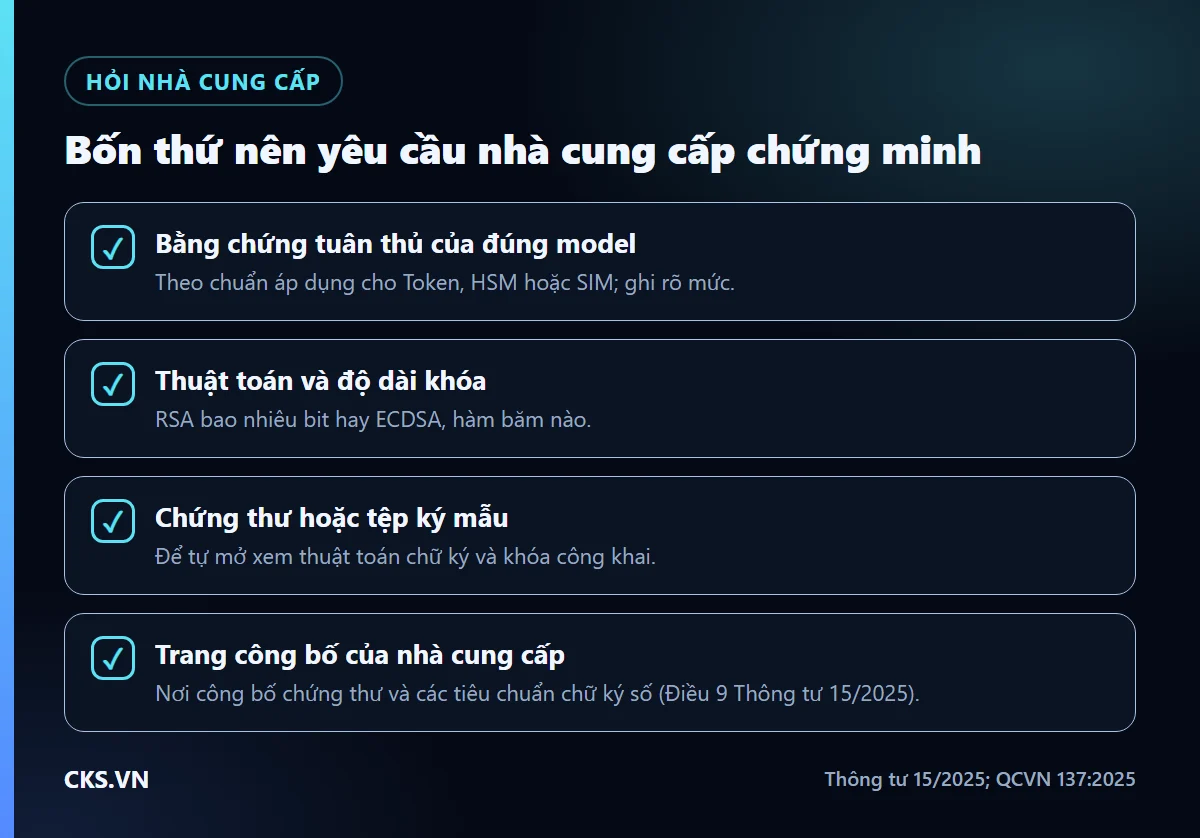
Đừng hỏi "bên anh có đạt chuẩn không". Ai cũng trả lời có. Hỏi bốn thứ cụ thể sau.
- Tên model thiết bị và bằng chứng tuân thủ của đúng model đó, ghi rõ mức. Token, thẻ thông minh thì là chứng nhận FIPS 140-2 hoặc 140-3. HSM hay SIM có thể theo nhánh EN 419221-5:2018 hoặc TCVN 8709.
- Thuật toán và độ dài khóa của chứng thư sẽ cấp: RSA bao nhiêu bit hay ECDSA, hàm băm nào.
- Một chứng thư mẫu hoặc tệp ký mẫu để tự mở xem thuật toán chữ ký và khóa công khai.
- Địa chỉ trang công bố của nhà cung cấp. Điều 9 Thông tư 15/2025/TT-BKHCN giao họ trách nhiệm công bố chứng thư chữ ký số liên quan và các tiêu chuẩn chữ ký số trên trang tin điện tử của mình.
Câu trả lời bằng tài liệu thì giữ lại cùng hồ sơ mua. Câu trả lời bằng miệng thì coi như chưa có.
Câu hỏi thường gặp
Chứng thư RSA 1024 bit còn dùng được không?
Không đạt ngưỡng. Phụ lục I ghi độ dài khóa RSA tối thiểu là 2048 bit.
Có bắt buộc phải dùng ECDSA không?
Không. Thông tư cho áp dụng một trong hai tiêu chuẩn, RSA hoặc ECDSA.
Phần mềm kế toán có module ký số thì có phải theo danh mục này?
Có. Thông tư định nghĩa phần mềm ký số là chương trình độc lập hoặc một thành phần của phần mềm có chức năng ký số, và yêu cầu các hệ thống thông tin khi phát triển, tích hợp ứng dụng sử dụng chữ ký số thực hiện theo thông tư.
Căn cứ và bước tiếp theo
Cập nhật ngày 17/11/2026. Căn cứ: Thông tư số 15/2025/TT-BKHCN ngày 15/8/2025 của Bộ trưởng Bộ Khoa học và Công nghệ quy định yêu cầu kỹ thuật đối với phần mềm ký số, phần mềm kiểm tra chữ ký số và Cổng kết nối dịch vụ chứng thực chữ ký số công cộng (Điều 3, Điều 9, Điều 10 và Phụ lục I); Thông tư số 28/2025/TT-BKHCN ngày 04/11/2025; Thông tư số 50/2025/TT-BKHCN ngày 31/12/2025 ban hành QCVN 137:2025/BKHCN (Điều 2, 3, 4; Bảng 2 mục 2.1.2); Luật Giao dịch điện tử số 20/2023/QH15 (Điều 22 khoản 3).
Khi đã có bảng yêu cầu kỹ thuật, đối chiếu các nhà cung cấp tại bảng giá chữ ký số CKS.VN.